먼저 볼 포인트
- GitHub가 새로 내놓은 Code Security Risk Assessment는 조직 코드가 지금 얼마나 위험한지 몇 분 안에 훑어보는 기능에 가깝다.
- 이건 정밀 진단 도구라기보다, ‘어디부터 봐야 하는지’를 빨리 보여주는 첫 화면 같은 성격이다.
- 무료로 쓸 수 있고, 한 번에 최대 20개 저장소를 훑는다는 점이 꽤 실용적이다.
1. 이 기능은 한마디로 ‘우리 코드 상태를 빨리 보는 첫 점검’이다
핵심 체크: 보안 도구가 늘 그렇듯 이름은 조금 길다. 그런데 실제 쓰임새는 단순하다. 지금 우리 조직 코드가 얼마나 위험한지 빠르게 감을 잡는 데 쓴다.
GitHub는 2026년 4월 14일 블로그 글에서 Code Security Risk Assessment를 소개했다. 글 제목부터 직설적이다. ‘우리 코드가 얼마나 노출돼 있나, 몇 분 안에 확인하라’는 식이다.
이 기능을 어렵게 볼 필요는 없다. 당장 모든 취약점을 깊게 파는 도구라기보다, 조직 코드 상태를 빨리 훑어보는 진단 화면에 더 가깝다. 어디가 상대적으로 위험해 보이는지 먼저 잡아주는 식이다.
이런 기능이 왜 편하냐면, 많은 팀이 늘 비슷한 상태에 있기 때문이다. 뭔가 위험한 건 알겠는데, 어디부터 봐야 할지 막연하다. 그 막연함을 줄여주는 도구는 생각보다 쓸모가 크다.
그래서 이 기능의 핵심은 정답을 주는 게 아니다. 다음 행동 순서를 잡기 쉽게 만든다는 점이다.
- 정밀 진단보다 빠른 첫 점검에 가까움
- 위험한 곳을 대충이 아니라 먼저 보이게 해줌
- 보안팀뿐 아니라 개발 리더도 보기 쉬운 도구임
2. GitHub 설명을 보면 무료이고, 조직 단위로 돌아간다
핵심 체크: 블로그에서는 무료라는 점을 앞에 두고, 문서에서는 누가 실행할 수 있는지와 얼마나 훑는지까지 적어뒀다.
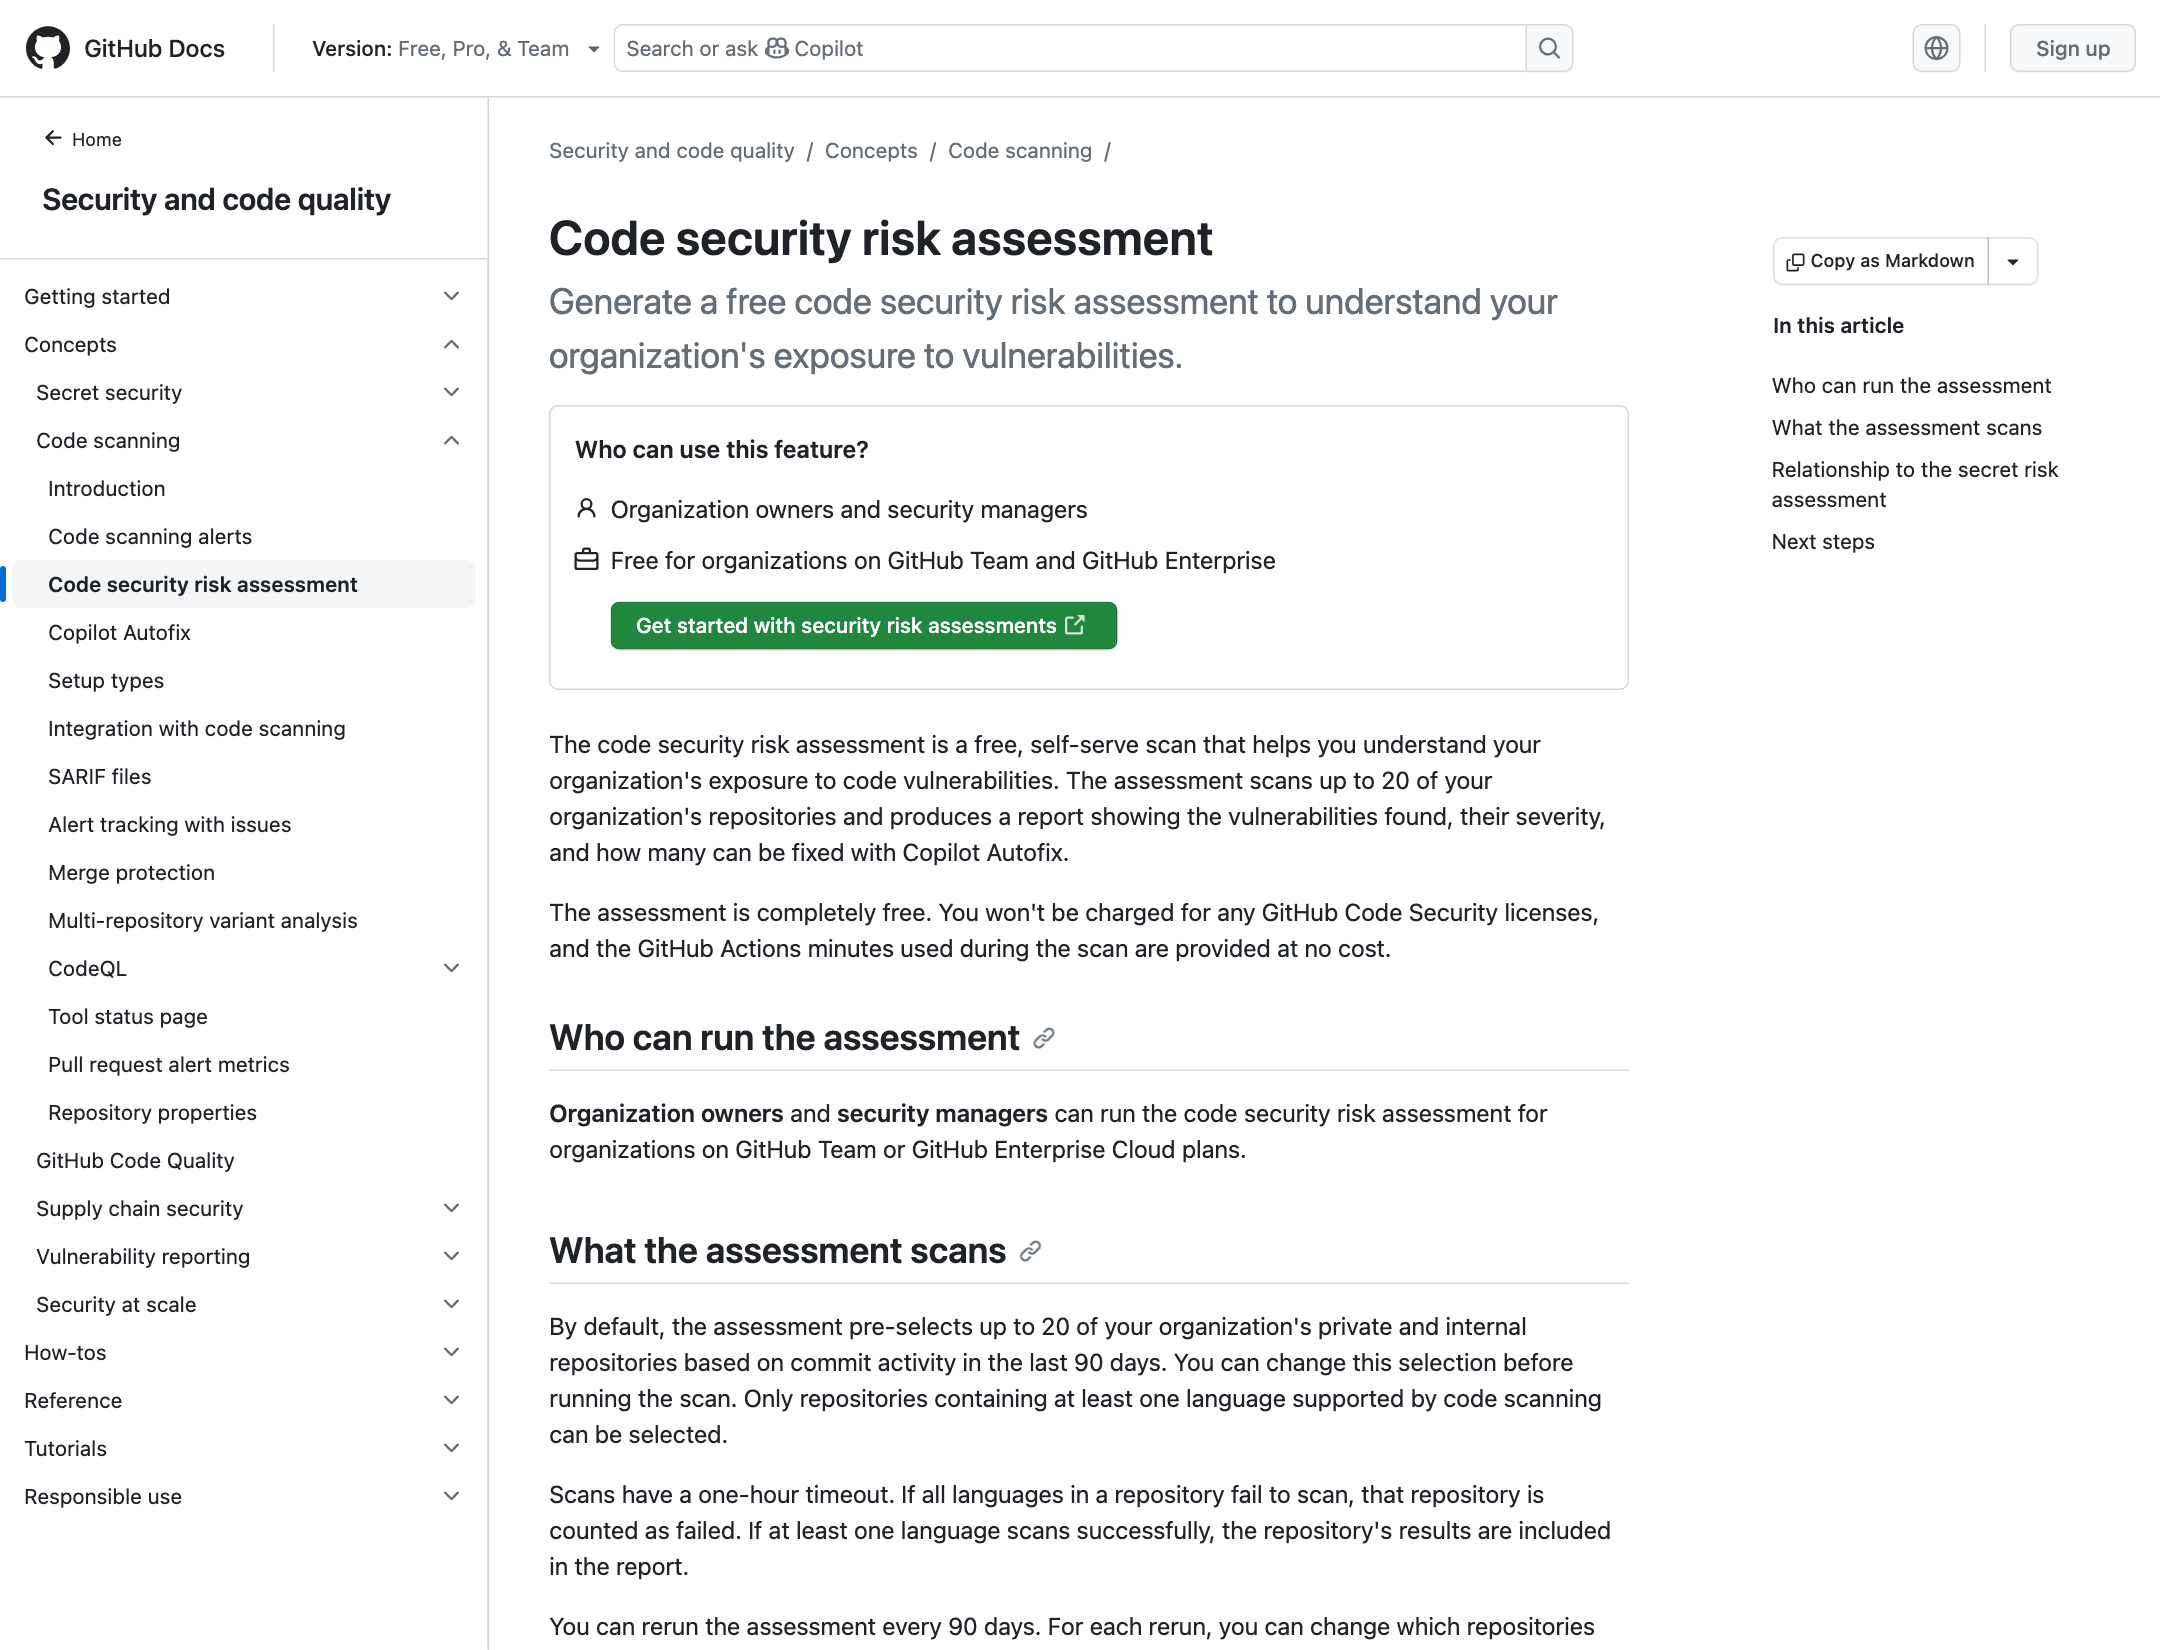
GitHub 블로그는 이 기능을 ‘at no cost’라고 설명한다. 돈부터 걱정하게 되는 보안 기능치고는 진입 장벽이 낮은 편이다.
공식 문서를 보면 더 구체적이다. GitHub Team 또는 GitHub Enterprise Cloud를 쓰는 조직에서 조직 소유자나 security manager가 실행할 수 있다. 그리고 기본값으로 최근 90일 활동 기준 최대 20개 저장소를 선택해 스캔한다.
이 부분이 중요하다. 모든 저장소를 다 긁는 무거운 작업이 아니라, 우선 의미 있는 범위부터 빠르게 보는 구조라는 뜻이기 때문이다. 그래서 ‘한 번 돌려보고 느낌을 잡는’ 첫 단계로 쓰기 좋다.
스캔 시간이 무한정 길지도 않다. 문서에는 1시간 제한이 적혀 있다. 말 그대로, 하루 종일 붙잡는 프로젝트가 아니라 짧은 점검 작업으로 보는 게 맞다.
- 조직 단위 기능이고 무료로 제공됨
- 최대 20개 저장소를 먼저 훑는 구조임
- 긴 구축 작업보다 빠른 점검 작업에 어울림
3. 그래서 누구에게 제일 잘 맞나
핵심 체크: 이미 보안 도구가 많은 큰 회사만의 기능처럼 보일 수 있는데, 오히려 ‘어디부터 봐야 할지’ 애매한 팀에게 더 실용적일 수 있다.
이 기능은 이미 모든 저장소를 세밀하게 관리하는 보안팀보다, 아직 전체 상태를 한눈에 보기 어려운 팀에게 더 와닿을 수 있다. 개발팀이 커졌는데 저장소가 여기저기 퍼져 있거나, 보안 책임자가 따로 없어서 우선순위를 잡기 어려운 조직이 특히 그렇다.
예를 들어 새 프로젝트가 계속 늘어나는데, 어떤 저장소가 더 급한지 모르겠다면 이런 빠른 진단 도구가 생각보다 유용하다. 다들 바쁜 상황에 ‘일단 이쪽부터 보자’고 말해줄 기준이 생기기 때문이다.
보안 도구가 실패하는 이유 중 하나는 너무 어렵게 시작된다는 점이다. 그런데 이런 기능은 시작선이 낮다. 몇 분 안에 대충이 아닌 공식 기준으로 그림을 잡아볼 수 있으니까.
결국 이 기능은 깊게 파기 전에 방향을 먼저 잡는 도구다. 그런 의미에서 일상적인 팀 운영과 꽤 잘 맞는다.
- 저장소가 많아지고 우선순위가 헷갈리는 팀에 잘 맞음
- 보안 전담 인력이 적은 조직도 시작하기 쉬움
- 깊은 분석 전에 방향을 먼저 잡는 용도로 좋음
4. 다만 이걸 만능 보안 점검으로 보면 안 된다
핵심 체크: 이 기능 하나로 보안이 끝나는 건 아니다. 어디가 약한지 먼저 보고, 그다음에 실제 수정과 대응으로 넘어가는 게 맞다.
보안 도구 소개 글을 읽다 보면 자꾸 만능처럼 느껴질 때가 있다. 그런데 이번 기능은 오히려 역할이 분명한 편이다. 빠른 위험 진단이지, 최종 해결 도구는 아니다.
GitHub 문서만 봐도 이건 조직 노출도를 이해하기 위한 평가 도구라고 되어 있다. 보고서를 본 뒤에는 결국 실제 저장소 설정을 바꾸고, 취약점을 고치고, 비밀값 노출 여부를 점검하는 다음 단계가 필요하다.
그래서 기대치를 잘 잡는 게 중요하다. 이걸 깔면 끝이 아니라, 이걸 돌린 뒤에 어떤 저장소부터 손볼지 정하는 출발선으로 보는 편이 현실적이다.
오히려 그 역할이 분명해서 더 좋다. 무리하게 큰 약속을 하지 않으니까, 실제 운영에서도 쓰기 편하다.
- 빠른 진단 도구이지 만능 해결 도구는 아님
- 보고서 뒤에는 실제 수정 작업이 따라와야 함
- 기대치를 낮추면 오히려 더 실용적으로 쓸 수 있음
5. 지금 이 뉴스가 의미 있는 이유
핵심 체크: 보안 도구가 복잡해질수록, 시작을 쉽게 만드는 기능이 더 중요해진다. 이번 발표는 바로 그 지점을 건드린다.
요즘 보안 얘기는 자꾸 무거워진다. 공급망 공격, 비밀값 유출, 코드 스캐닝, 정책 관리까지 한꺼번에 붙어 있으니, 어디서부터 손대야 할지 막막해지기 쉽다.
그럴수록 이런 ‘빠른 첫 점검’ 도구가 의미가 있다. 전부를 해결하진 못해도, 팀이 움직이기 시작할 이유를 만들어주기 때문이다. 보안은 늘 해야 한다는 걸 다 안다. 문제는 바쁜 일정 속에서 언제 시작하느냐다.
GitHub가 이번 기능을 무료로 내놓은 것도 그래서 눈에 띈다. 돈을 들이기 전에, 우리 조직 상태를 먼저 확인해보라는 메시지로 읽히기 때문이다.
속보 성격으로 짧게 정리하면 이렇다. 이건 보안 전문가만 보는 어려운 기능이 아니라, 개발팀이 ‘우리 지금 얼마나 괜찮은가’를 빠르게 확인하는 새 출발점에 더 가깝다.
- 보안을 시작하는 문턱을 낮춰주는 기능임
- 비용보다 먼저 현재 상태를 보게 해줌
- 개발팀도 이해하기 쉬운 첫 점검 도구라는 점이 큼
이 기능을 볼 때 기대해도 되는 것과 아닌 것
| 기대해도 되는 것 | 기대하면 안 되는 것 |
|---|---|
| 조직 코드의 위험 노출을 빠르게 훑어보기 | 이 기능 하나로 보안 문제가 전부 해결되기 |
| 어디부터 손봐야 할지 우선순위 잡기 | 깊은 수동 분석이나 실제 수정 작업이 없어지기 |
| 보안 상태를 리더와 쉽게 공유하기 | 복잡한 보안 운영을 완전히 자동으로 맡기기 |
FAQ
이 기능은 무료로 쓸 수 있나?
GitHub 블로그와 문서 기준으로, 조직용 Code Security Risk Assessment는 무료로 제공된다.
누가 이 기능을 실행할 수 있나?
GitHub 공식 문서에는 조직 소유자와 security manager가 실행할 수 있다고 적혀 있다.
이 기능만 돌리면 보안 점검이 끝난 건가?
아니다. 이 기능은 어디가 더 위험한지 먼저 파악하는 첫 단계에 가깝고, 실제 수정과 대응은 그다음에 따라와야 한다.
같이 보면 좋은 글
-
보안팀의 AI 운영 흐름 보기
보안팀 운영이 어떻게 바뀌는지 더 넓게 보고 싶다면 이 글이 자연스럽게 이어진다.
-
공급망 사고 이후 개발팀 체크리스트
코드 보안 얘기를 공급망 사고 관점까지 넓혀보고 싶다면 이 글도 같이 읽기 좋다.