직접 살펴보니 쿠키 탈취 방지 이야기는 비밀번호보다 더 현실적인 문제를 건드리고 있었다. 요즘 계정 탈취는 꼭 비밀번호를 알아내야만 되는 일이 아니다. 이미 로그인해 둔 브라우저의 세션 쿠키만 빼가도, 공격자는 꽤 오랫동안 내 계정처럼 행동할 수 있다. 그래서 이번 구글 발표는 “비밀번호를 더 복잡하게 만들자”보다 한 단계 뒤쪽, 로그인 상태 자체를 어떻게 지킬 것인가에 더 가깝다.
핵심만 먼저
- 구글은 2026년 4월 9일, `Device Bound Session Credentials`가 Chrome 146의 윈도우 사용자부터 공개 단계에 들어간다고 밝혔다.
- 이 방식은 세션 쿠키를 특정 기기에 묶어서, 훔친 쿠키를 다른 기기에서 바로 쓰기 어렵게 만든다.
- 맥 지원도 곧 확대될 예정이라고 설명했다.
왜 이 보안 뉴스가 지금 중요한가
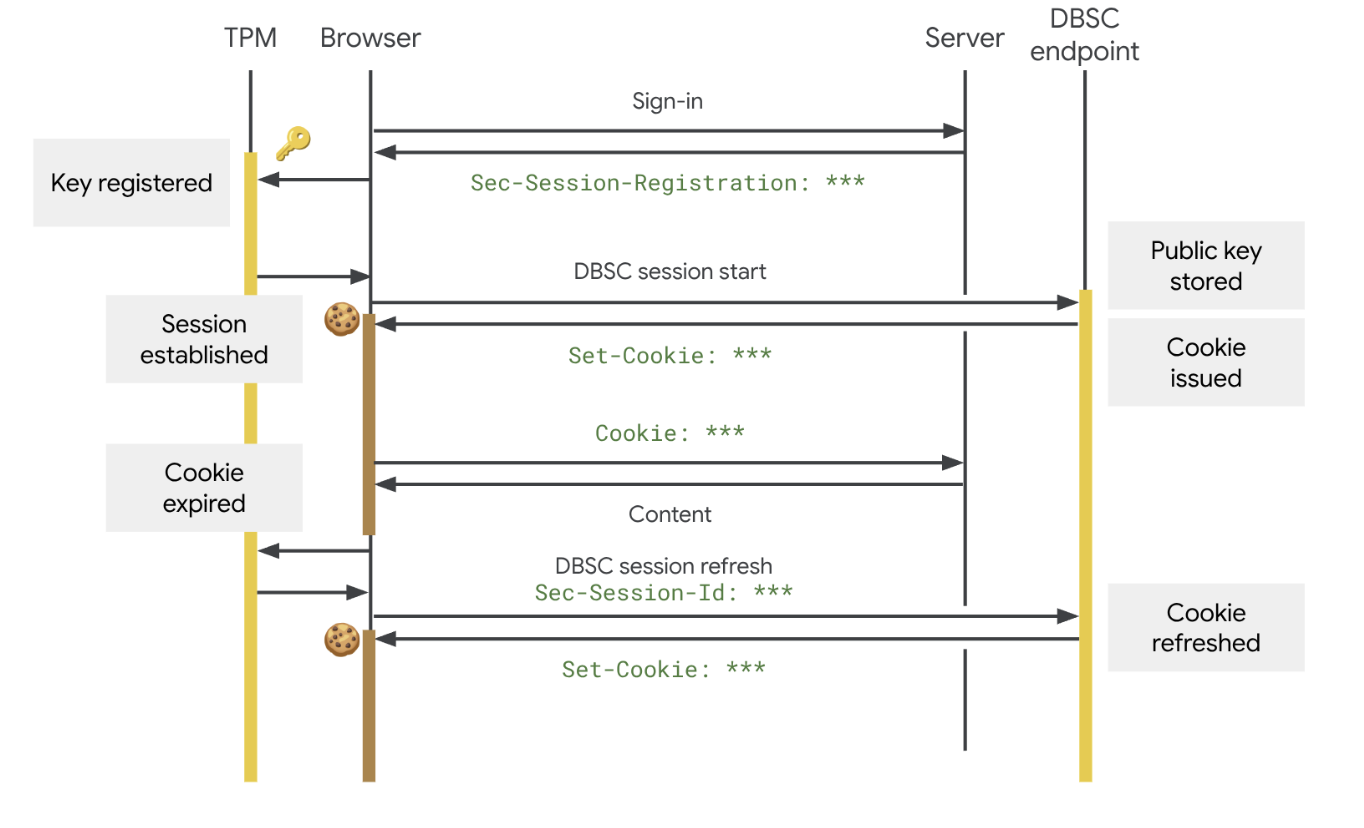
구글 공식 보안 블로그에 따르면, `Device Bound Session Credentials`, 줄여서 DBSC는 이제 윈도우용 Chrome 146에서 공개 단계에 들어간다. 구글은 이를 세션 탈취를 막기 위한 중요한 진전이라고 설명했다.
이게 중요한 이유는 꽤 단순하다. 우리는 보통 계정 보안을 생각할 때 비밀번호나 2단계 인증부터 떠올린다. 그런데 현실에서는 이미 로그인된 브라우저에서 쿠키를 빼내는 식의 공격도 많다. 사용자가 악성 파일을 잘못 받아버리면, 공격자는 비밀번호를 몰라도 이미 로그인된 상태를 훔쳐 쓸 수 있다. 바로 이 지점을 막으려는 시도가 DBSC다.
쉽게 말하면 무엇이 달라지는 걸까
기존에는 세션 쿠키가 털리면 그 쿠키를 다른 컴퓨터나 다른 환경에서 그대로 악용할 수 있는 경우가 많았다. DBSC는 이 쿠키를 `이 기기에서만 제대로 작동하게` 묶는 방식이다. 구글 설명에 따르면, 윈도우에서는 TPM 같은 하드웨어 보안 모듈을 이용하고, 맥에서는 Secure Enclave를 활용한다.
쉽게 풀면 이렇다.
- 예전: 로그인 쿠키를 빼가면 다른 기기에서도 써먹을 수 있음
- 지금: 쿠키가 특정 기기 키와 묶이면, 다른 기기에서 바로 악용하기 어려워짐
- 의미: 쿠키를 훔쳐도 수명이 짧고 활용도가 크게 떨어짐
이 방식이 좋은 이유는 사용자가 매번 새로운 보안 절차를 배우지 않아도 된다는 점이다. 복잡한 암호화와 쿠키 갱신은 브라우저와 서버가 뒤에서 처리한다. 앞에서는 여전히 평소처럼 로그인한 뒤 서비스를 쓰면 된다.
왜 기업과 서비스 운영자도 관심을 가져야 하나
| 구분 | 기존 세션 보안 | DBSC가 노리는 방향 |
|---|---|---|
| 위협 대응 | 탈취 후 이상 징후를 찾아 막음 | 탈취된 쿠키 자체의 악용 가치를 낮춤 |
| 사용자 체감 | 뒤늦게 로그아웃되거나 재인증 요구 | 보안은 강화되지만 사용 흐름은 크게 유지 |
| 운영 부담 | 탐지 규칙과 예외 처리 비중 큼 | 백엔드에 등록·갱신 엔드포인트 추가 필요 |
구글은 DBSC가 큰 서비스뿐 아니라 작은 웹사이트도 쓸 수 있도록 설계됐다고 설명한다. 다만 그냥 브라우저 업데이트만으로 끝나는 건 아니다. 웹서비스 운영자는 등록과 갱신을 위한 백엔드 구성을 해야 한다. 그래서 이건 “브라우저 기능 하나 더 생겼다”는 뉴스이면서, 로그인 보안을 다시 설계하는 흐름이기도 하다.
개인정보와 추적 문제는 괜찮을까
이런 기술이 나오면 바로 드는 걱정이 있다. “기기와 묶는다고 하면 추적이 더 쉬워지는 것 아닌가?” 구글은 DBSC가 세션마다 별도의 키를 사용하고, 사이트를 넘나드는 식별자나 기기 식별 정보를 넘기지 않도록 설계됐다고 설명한다. 즉 보안을 높이되, 기기 지문처럼 쓰이지 않게 하겠다는 방향이다.
이 부분은 꽤 중요하다. 보안 기능은 종종 편리함이나 프라이버시를 갉아먹는 쪽으로 비판받는다. 그런데 DBSC는 최소한 설계 취지상 그 균형을 잡으려는 모습이 보인다.
지금 우리가 이해해두면 좋은 한 가지
이번 발표가 보여주는 건 분명하다. 계정 보안은 이제 비밀번호만 잘 지키는 문제를 넘어서고 있다. 이미 로그인된 상태를 어떻게 보호할지, 브라우저와 기기 수준에서 어떻게 묶을지가 더 중요해지고 있다. 그래서 앞으로는 2단계 인증 다음 단계로 이런 `세션 자체 보호`가 더 자주 등장할 가능성이 크다.
보안 뉴스는 종종 너무 기술 문서처럼 느껴진다. 그런데 이번 쿠키 탈취 방지 흐름은 훨씬 생활에 가깝다. 우리는 매일 로그인 상태를 유지한 채 여러 서비스를 쓰고 있다. 그 상태를 안전하게 지키는 기술이 커지고 있다는 점만 이해해도, 이 뉴스의 의미는 충분하다.
같이 보면 좋은 글
FAQ
쿠키 탈취는 왜 위험한가요
비밀번호를 몰라도 이미 로그인된 상태를 가로채 계정처럼 행동할 수 있기 때문이다.
이번 기능은 누구부터 쓰게 되나요
구글 설명 기준으로는 Chrome 146을 쓰는 윈도우 사용자부터 공개 단계에 들어가고, 맥도 곧 지원이 확대될 예정이다.
사용자가 뭘 따로 해야 하나요
일반 사용자는 브라우저 업데이트 정도가 가장 현실적인 준비다. 다만 실제 보호를 크게 받으려면 웹사이트 쪽에서도 DBSC를 도입해야 한다.
출처 및 참고자료
- Protecting Cookies with Device Bound Session Credentials
- Device Bound Session Credentials – Chrome for Developers
실제로 확인할 체크포인트
쿠키 탈취 방지는 비밀번호만 바꾸는 문제로 끝나지 않는다. 이미 로그인된 세션이 악용될 수 있기 때문에, 독자는 계정 보안 화면에서 활성 기기와 최근 로그인 기록을 먼저 확인하는 편이 좋다.
- 활성 세션 정리: 쓰지 않는 브라우저와 기기에서 로그아웃한다.
- 2단계 인증 확인: 문자보다 인증 앱이나 패스키를 우선 검토한다.
- 브라우저 업데이트: Chrome과 확장 프로그램을 최신 상태로 유지한다.
- 의심 알림 대응: 모르는 로그인 알림이 오면 비밀번호 변경보다 세션 로그아웃을 먼저 한다.
이 주제는 보안성이 높은 편이라 공식 브라우저 도움말과 계정 보안 설정을 함께 확인해야 한다. 블로그 글은 방향을 잡는 용도이고, 실제 조치는 사용 중인 서비스의 보안 화면에서 마무리하는 것이 안전하다.